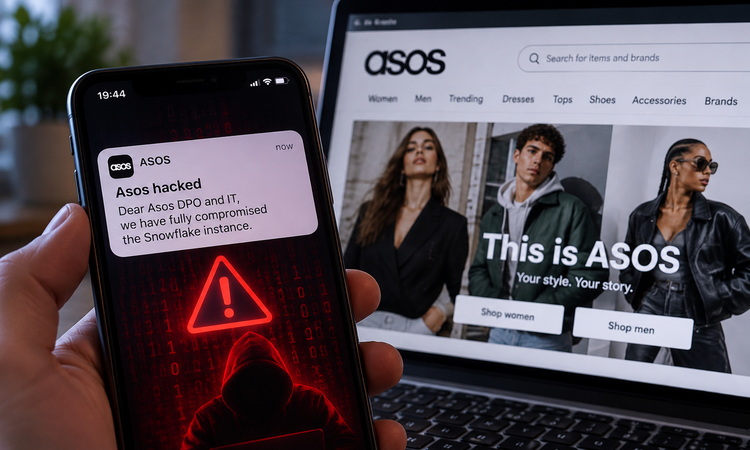
ASOS, uygulama sistemlerine yetkisiz erişimi araştırıyor. Müşterilerin isim ve iletişim bilgileri etkilenmiş olabilir ancak kart ve şifre bilgilerinin ele geçirildiği düşünülmüyor.
İngiliz online moda perakendecisi ASOS, uygulama sistemlerine yetkisiz erişimin ardından bazı müşterilerin isim ve iletişim bilgilerinin üçüncü bir tarafın eline geçmiş olabileceğini açıkladı. Şirket, ödeme kartı bilgilerinin ve şifrelerin etkilendiğine dair bulgu bulunmadığını bildirdi.
ASOS, müşterilerle iletişim kurmak için kullandığı üçüncü taraf platformlarda tespit edilen yetkisiz erişimin ardından olası bir veri ihlalini araştırmaya başladı.
Olay, binlerce ASOS müşterisinin telefonlarına “Asos hacked” (ASOS hacklendi) başlıklı bir bildirim gönderilmesinin ardından ortaya çıktı. Bildirimde yer alan bağlantının kullanıcıları Telegram mesajlaşma platformuna yönlendirdiği belirtildi.
ASOS, ilk incelemelere göre müşterilerin isim ve iletişim bilgileri gibi temel kişisel verilerinin kimliği belirlenemeyen üçüncü bir tarafça erişilmiş olabileceğini açıkladı.
Şirket, mevcut bulgulara göre ödeme kartı bilgilerinin veya kullanıcı şifrelerinin ele geçirildiğini düşünmediğini bildirdi.
ASOS müşterilerini uyardı
ASOS yaptığı açıklamada, müşterilerle iletişim kurmak amacıyla kullanılan üçüncü taraf platformları ilgilendiren yetkisiz faaliyetlerin araştırıldığını belirtti.
Şirket, bildirim platformlarına erişimin derhal sınırlandırıldığını ve hem şirket içindeki hem de dışarıdaki uzman danışmanların yanı sıra ilgili makamlarla birlikte çalışıldığını açıkladı.
ASOS’un internet sitesi ve uygulamasının normal şekilde çalışmaya devam ettiği ve şirket faaliyetlerinde mevcut durumda herhangi bir kesinti yaşanmadığı belirtildi.
Şirket daha sonra müşterilerine doğrudan bir açıklama göndererek yetkisiz bildirimi dikkate almamalarını ve mesajda bulunan harici bağlantıya tıklamamalarını istedi.
ASOS hisselerinde sert düşüş
Olayın ortaya çıkmasının ardından ASOS hisseleri Londra Borsası’nda yüzde 14’ten fazla değer kaybetti.
Şirketin büyük bir küresel sigorta sağlayıcısından iş sürekliliğini de kapsayan siber güvenlik sigortasına sahip olduğunu açıklamasının ardından kayıpların bir bölümü telafi edildi. The Guardian’da yer alan habere göre, ASOS hisseleri günü yüzde 9,56 düşüşle tamamladı.
Şirket, olayın ticari faaliyetleri üzerindeki olası mali etkisini hesaplamak için henüz erken olduğunu bildirdi.
Bildirimde “veriler tamamen ele geçirildi” iddiası
Müşterilere gönderilen yetkisiz bildirimde, ASOS’un veri koruma ve bilişim ekiplerine hitaben şirketin kullandığı Snowflake sisteminin tamamen ele geçirildiği öne sürüldü.
Snowflake, işlemler ile kıyafet bedenleri ve vücut ölçüleri gibi demografik bilgilerin de aralarında bulunduğu verilerin saklanması, işlenmesi ve analiz edilmesinde kullanılan bulut tabanlı bir platform olarak faaliyet gösteriyor.
Olayla bağlantılı olduğu iddia edilen ve kendisini Xuanye Group olarak tanıtan grubun Telegram kanalında ise ASOS müşterilerinin ödeme bilgilerinin etkilenmediği ve uygulamanın kullanılmasının güvenli olduğu ileri sürüldü.
Grup ayrıca olayın müşteri bilgilerini kapsadığını iddia ederek verilerin belirli bir süre boyunca kullanılmayacağını öne sürdü.
Bu iddialar ASOS tarafından bağımsız olarak doğrulanmış değil.
İngiltere Ulusal Siber Güvenlik Merkezi devrede
İngiltere’nin istihbarat kurumu GCHQ bünyesinde faaliyet gösteren National Cyber Security Centre (NCSC), olayın ardından ASOS’a destek sağlıyor.
NCSC Üst Yöneticisi Dr Richard Horne, ASOS müşterilerine gönderilen yetkisiz bildirimin siber olayların yalnızca büyük şirketleri değil, bireyleri de doğrudan etkileyebildiğini gösterdiğini belirtti.
Siber güvenlik uzmanları ise olayın ardından ASOS müşterilerine yönelik yeni dolandırıcılık girişimlerinin ortaya çıkabileceği konusunda uyarıda bulundu.
Sahte ASOS mesajlarına karşı uyarı
Uzmanlar, saldırganların olayın yarattığı kamuoyu ilgisinden yararlanarak ASOS adına sahte e-posta veya kısa mesajlar gönderebileceğine dikkat çekiyor.
Bu mesajlarda müşterilerden şifrelerini sıfırlamaları, ödeme bilgilerini doğrulamaları, siparişlerini kontrol etmeleri veya para iadesi almak için bağlantılara tıklamaları istenebileceği belirtiliyor.
Müşterilerin özellikle ASOS adına gönderildiği iddia edilen şüpheli bağlantılara karşı dikkatli olmaları tavsiye ediliyor.
Olay, İngiltere’deki büyük perakendecilerin son dönemde karşı karşıya kaldığı siber güvenlik sorunlarının ardından yaşandı. Marks & Spencer, Co-op ve Harrods da geçen yıl çeşitli siber olaylardan etkilenmişti.


 Türkçe
 العربية
 English
 Deutsch
 Ελληνικά
 עִבְרִית
 Русский
 Українська